27 de agosto de 2024
Hackers chinos piratearon empresas estadounidenses a través de una vulnerabilidad de una startup

Volt Typhoon ha atacado a cuatro compañías de Estados Unidos, incluidos proveedores de servicios de Internet, y a otra en la India a través de una vulnerabilidad en un producto de servidor de Versa Networks
>La campaña de piraterÃa informática patrocinada por el Estado chino conocida como Volt Typhoon ha atacado a cuatro empresas estadounidenses, incluidos proveedores de servicios de Internet, y a otra en la India a través de una vulnerabilidad en un producto de servidor de Versa Networks, según Black Lotus Labs, una unidad de Lumen Technologies Inc. Su evaluación, gran parte de la cual se publicó en una entrada de blog el martes, concluyó con “confianza moderada†que Volt Typhoon estaba detrás de las violaciones de los sistemas Versa sin parches y dijo que la explotación probablemente estaba en curso.Versa, que fabrica software que administra configuraciones de red y ha atraÃdo inversiones de Blackrock y Sequoia Capital, anunció el error la semana pasada y ofreció un parche y otras mitigaciones.
Lumen compartió sus hallazgos con Versa a fines de junio, según Lumen y la documentación de respaldo compartida con la agencia de noticias Bloomberg.
Dan Maier, director de marketing de Versa, dijo en un correo electrónico el lunes que esas pautas de 2015 incluyen aconsejar a los clientes que cierren el acceso a Internet a un puerto especÃfico, algo que el cliente no habÃa seguido. Desde el año pasado, dijo, Versa ha tomado medidas propias para hacer que el sistema sea “seguro por defectoâ€, lo que significa que los clientes ya no estarán expuestos a ese riesgo incluso si no han seguido las pautas de la empresa.
Según la Base de Datos Nacional de Vulnerabilidades, el error tiene una clasificación de gravedad “altaâ€. El viernes, la Agencia de Seguridad de Infraestructura y Ciberseguridad, conocida como CISA, ordenó a las agencias federales que parchearan los productos Versa o dejaran de usarlos antes del 13 de septiembre.Microsoft nombró y presentó la campaña Volt Typhoon en mayo de 2023. Desde su descubrimiento, los funcionarios estadounidenses han instado a las empresas y servicios públicos a mejorar sus registros para ayudar a buscar y erradicar a los piratas informáticos, que utilizan vulnerabilidades para ingresar a los sistemas y luego pueden permanecer sin ser detectados durante largos perÃodos de tiempo.
El gobierno chino ha desestimado las acusaciones estadounidenses, afirmando que los ataques de piraterÃa atribuidos a Volt Typhoon son obra de ciberdelincuentes.Las agencias estadounidenses, incluida la CISA, la Agencia de Seguridad Nacional y el FBI, dijeron en febrero que la actividad de Volt Typhoon se remonta al menos a cinco años y ha tenido como objetivo sistemas de comunicaciones, energÃa, transporte, agua y aguas residuales.
Lumen identificó por primera vez el código malicioso en junio, según el investigador de Lumen Michael Horka. Una muestra de malware cargada desde Singapur el 7 de junio tenÃa las caracterÃsticas de Volt Typhoon, afirmó en una entrevista.(Bloomberg)
COMPARTIR:
Notas Relacionadas
Sociedad
Tras las lluvias, cómo estará el tiempo en el AMBA y el resto del país durante la semana
Aunque pronosticaron precipitaciones y ráfagas de viento en gran parte del territorio durante este domingo, se espera una leve mejora climática en los próximos díasSociedad
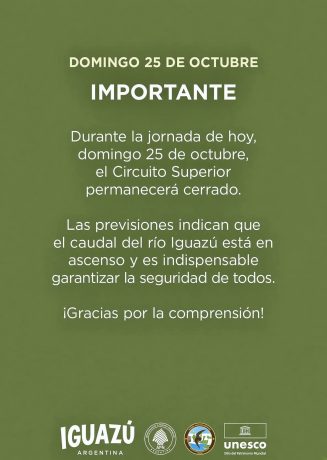
El Circuito Superior de las Cataratas del Iguazú fue cerrado por la gran crecida del río
La medida preventiva responde a un registro de 9.500 metros cúbicos por segundo, seis veces por encima del promedio histórico, mientras persisten las precipitaciones en la región y se anticipa un nuevo aumentoPolitica
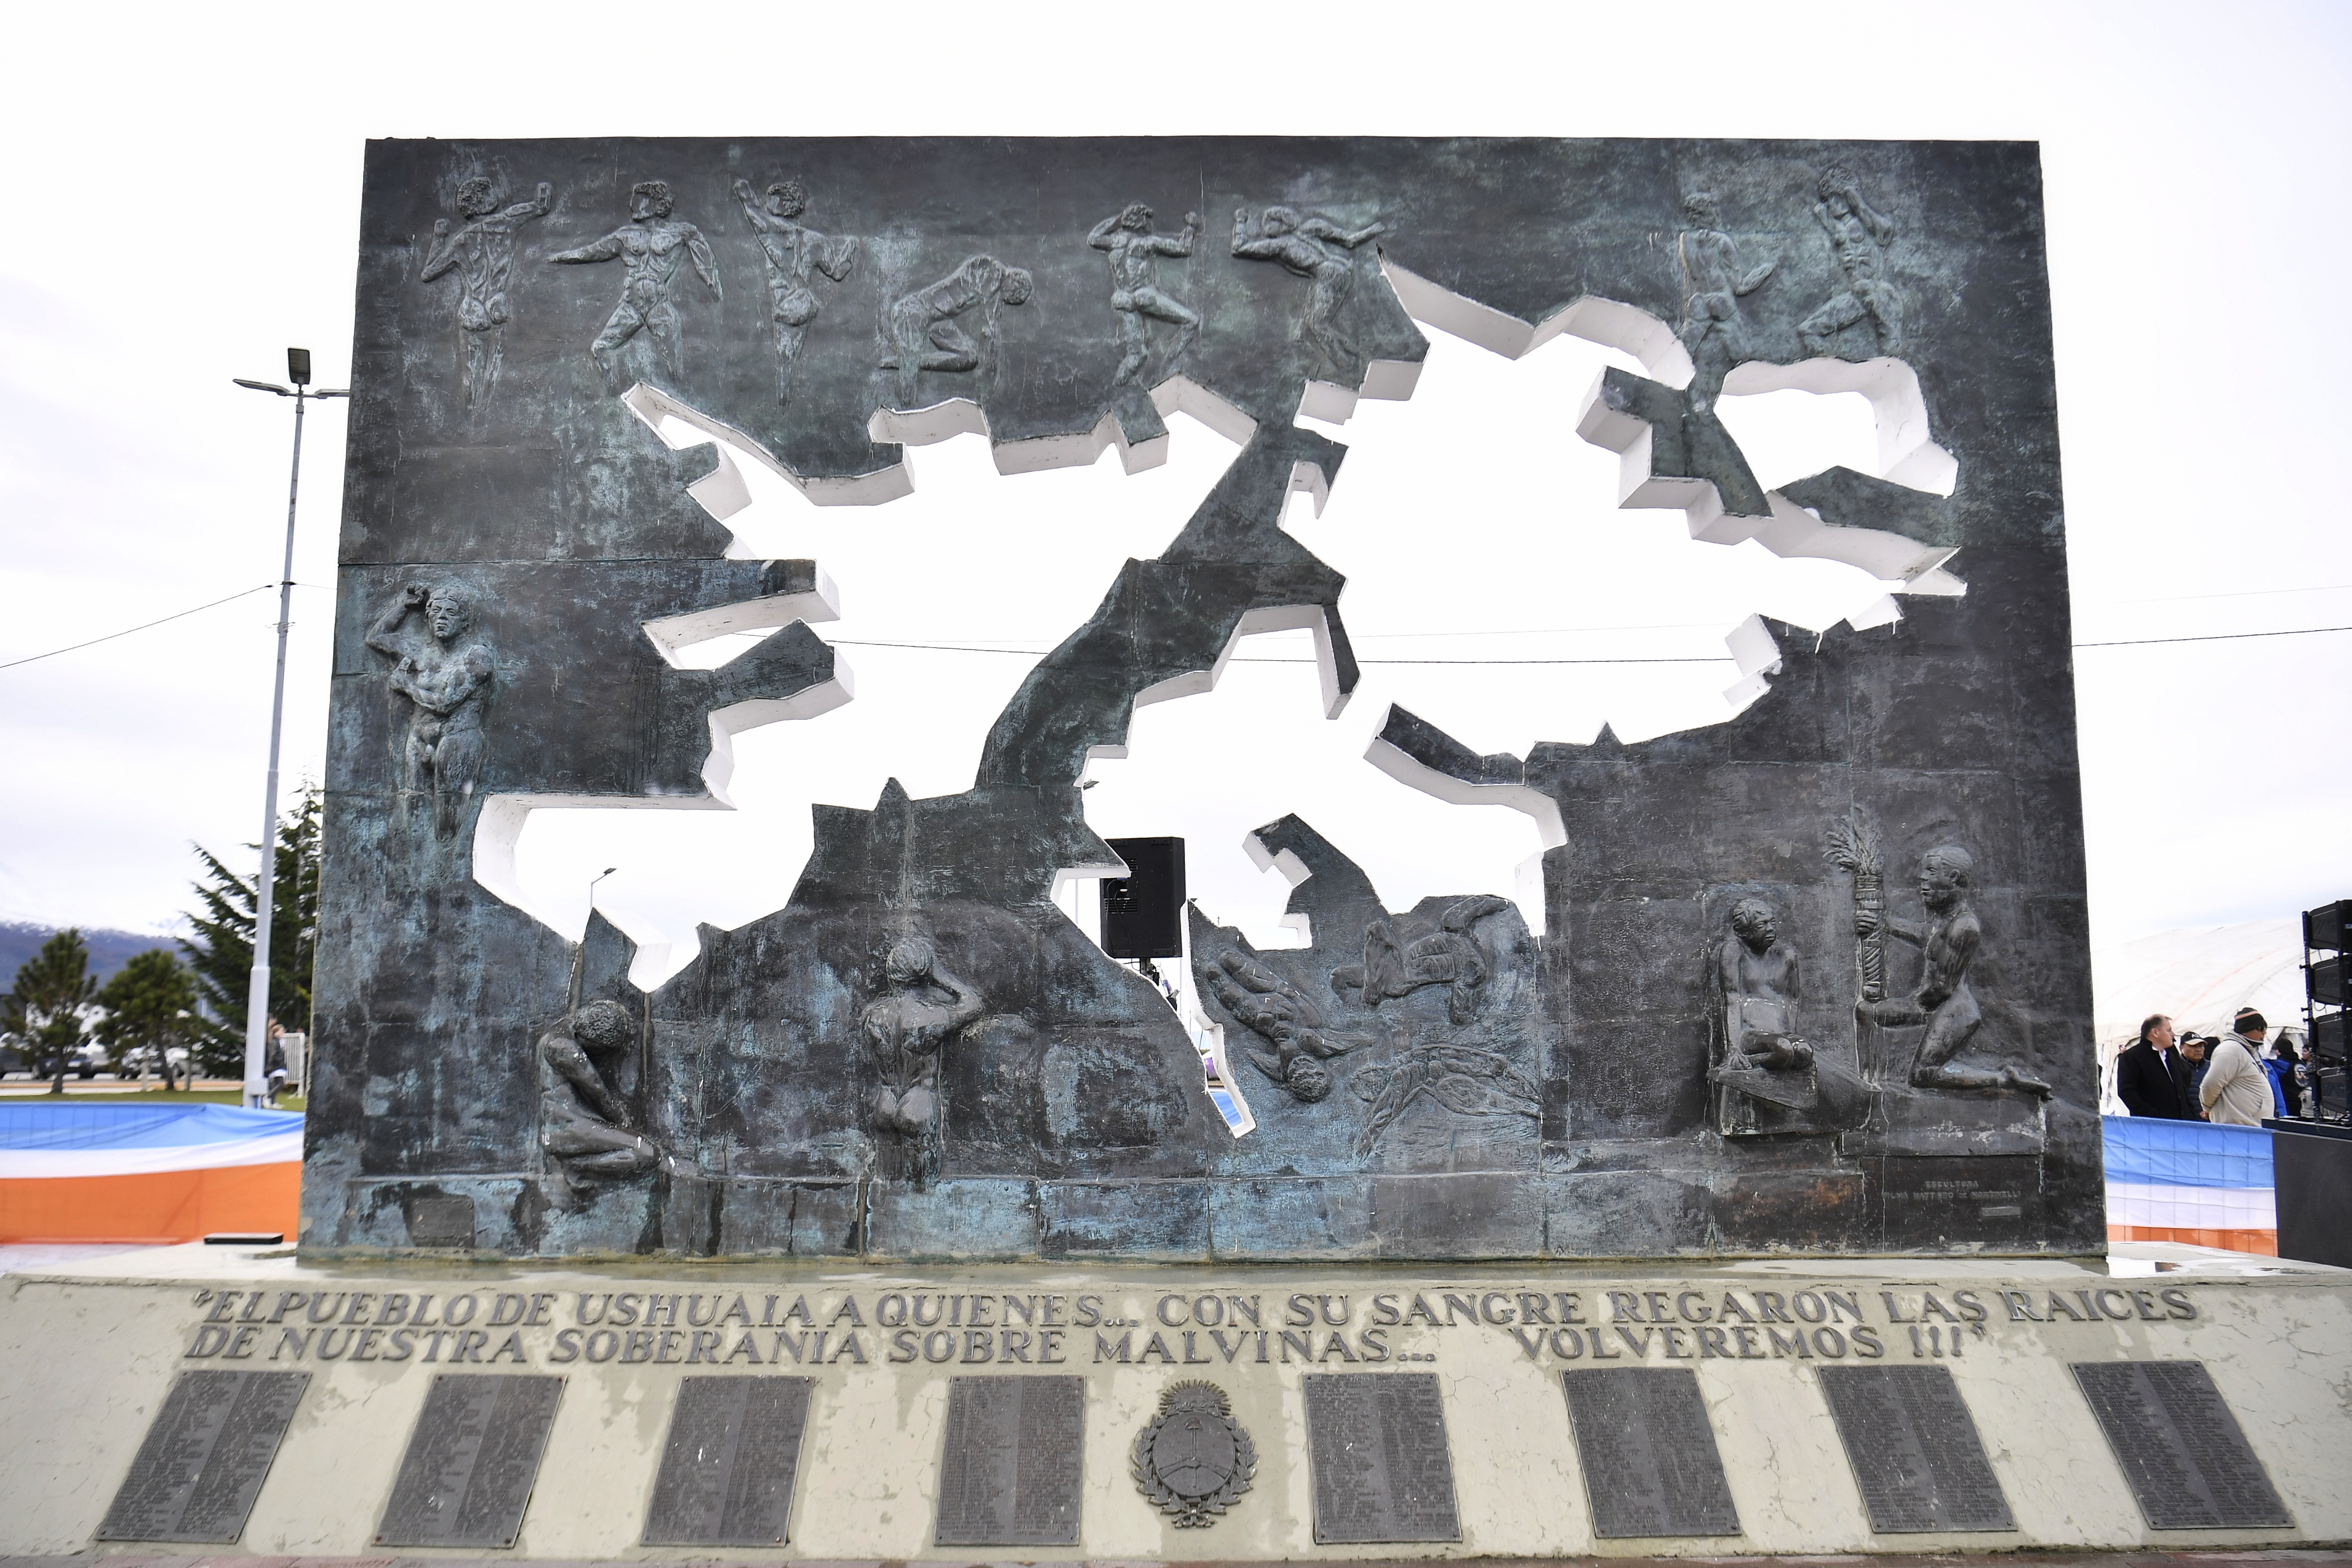
Los detalles de la ruta marítima entre Chile y Malvinas, la tensión con Argentina y el proyecto para frenar el intercambio
Tierra del Fuego busca bloquear la conexión comercial mientras un sector de la política argentina teme que el buque Danstar abastezca, además, al proyecto petrolero Sea Lion. Qué se acordó en la ronda de negocios de Punta ArenasComentarios
Comentarios
Aun no hay comentarios, sé el primero en escribir uno.
Lunes
26 de Octubre de 2026
| OFICIAL COMPRA | OFICIAL VENTA |
|---|---|
|
$ 1.502,69
-$ 4,76 |
$ 1.553,34
+$ 1,17 |
| BLUE COMPRA | BLUE VENTA |
|
$ 1.549,00
Igual |
$ 1.581,00
Igual |
ACTUALIZADO: 2026-10-23 18:01:00